OpenAI, Codex komut sandbox’ının izin katmanlarını açıkladı
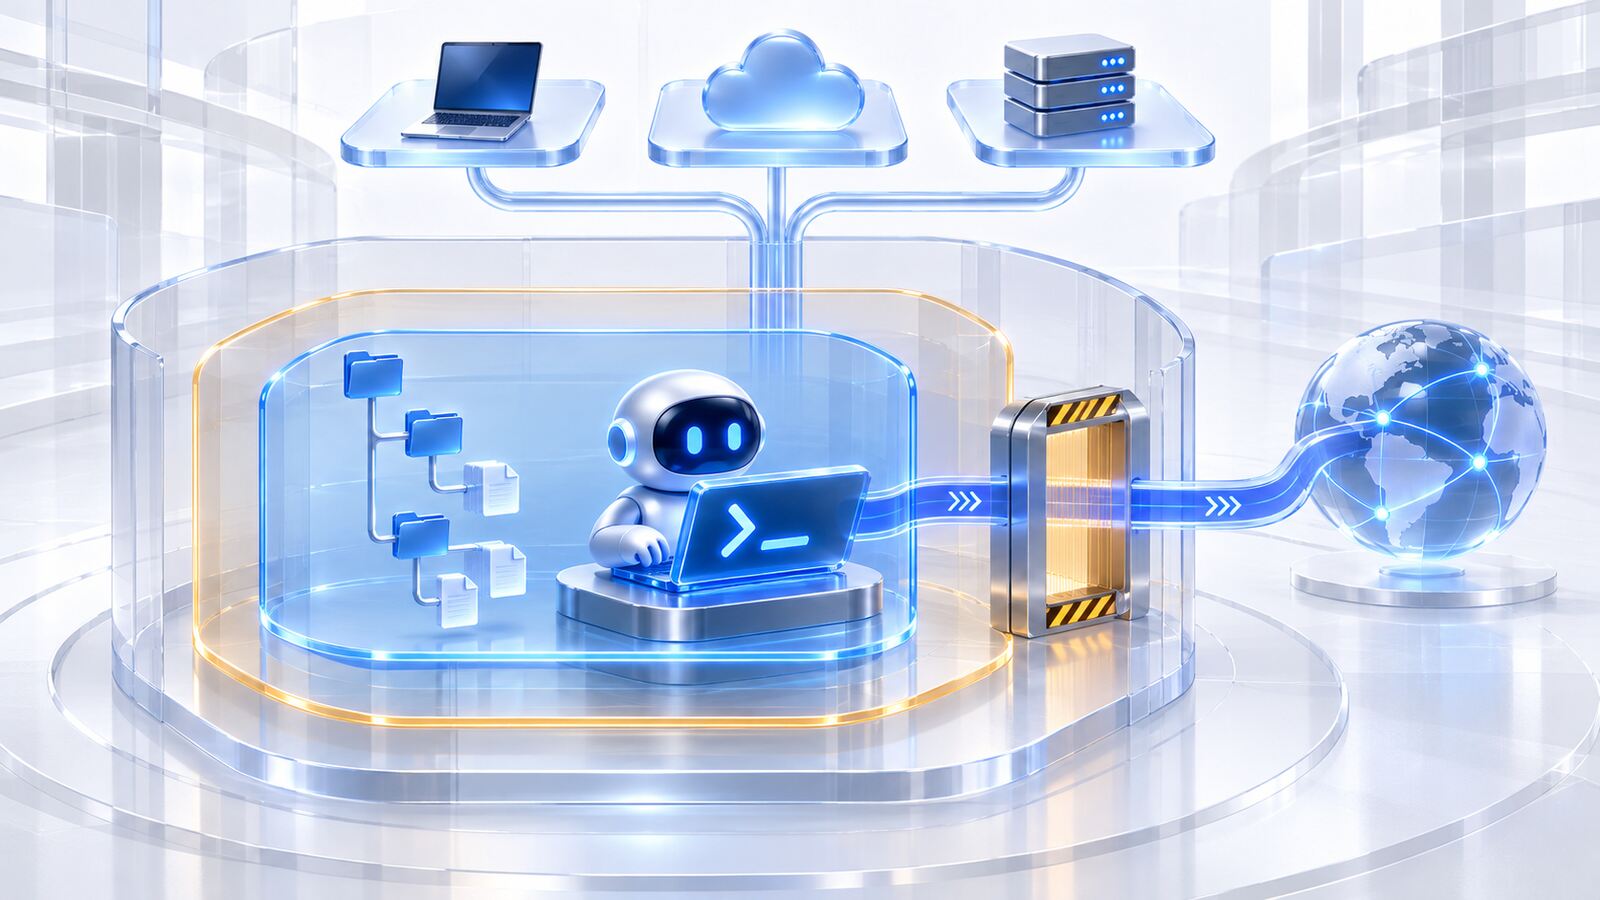
Codex sandbox, ajan komutlarını mevcut geliştirme ortamında çalıştırırken dosya sistemi ve ağ erişimini izin profilleriyle sınırlandırıyor; aynı altyapı macOS, Linux ve Windows’ta farklı işletim sistemi mekanizmaları kullanıyor.
BİR BAKIŞTA
Haberin özeti
- İzin profilleri dosya yollarını yazılabilir, salt okunur veya yasak olarak tanımlayabiliyor.
- Yerleşik `:workspace` profili ağ erişimini kapatıyor ve `.git` ile `.codex` dizinlerini salt okunur tutuyor.
- Ağ proxy’si alan adı kurallarını uygular; alt süreçler aynı sandbox sınırlarını devralır.
- `codex sandbox` komutu, aynı yalıtımı özel araçlar ve MCP sunucuları için yeniden kullanılabilir hale getiriyor.
Neler değişiyor?
OpenAI, 18 Kasım 2026 tarihli mühendislik yazısında Codex’in bilgisayarda komut çalıştırırken kullandığı sandbox mimarisini ayrıntılandırdı. Yaklaşım, işlemleri ayrı bir sanal makineye taşımak yerine kullanıcının mevcut geliştirme ortamında tutuyor ve erişimi adlandırılmış izin profilleriyle kısıtlıyor. Her alt süreç, kendisini başlatan komutun sandbox sınırlarını devralıyor.
Yerleşik `:workspace` profili, çalışma alanında yazmaya izin verirken `.git` ve `.codex` gibi dizinleri salt okunur tutuyor. Derleyici ve SDK’ların çalışabilmesi için işletim sistemi izinleri çerçevesinde çalışma alanı dışındaki dosyalar geniş biçimde okunabiliyor; buna karşılık ağ erişimi varsayılan olarak kapalı. OpenAI, bu geniş okuma kapsamının yapılandırma dosyalarındaki API anahtarları gibi hassas verileri görünür bırakabileceğini ve ağın kapalı olmasının bağımlılık indirme gibi meşru işleri de durdurduğunu açıkça belirtiyor.
Özel profiller, dosya yollarına `read`, `write` veya `deny` kuralı verebiliyor; ağ tarafında ise tam erişim, tamamen kapalı ağ ya da alan adı kurallarını denetleyen bir proxy seçilebiliyor. Yönetilen gereksinimler, kurumların izin verilen profilleri sınırlandırmasını sağlıyor. `codex sandbox --permission-profile` komutu aynı mekanizmayı ajanın dışında da kullanılabilir hale getiriyor; OpenAI, ağsız ve yalnız belirli dizinlere yazabilen bir MCP sunucusunu örnek olarak gösteriyor.
Uygulama işletim sistemine göre değişiyor. macOS’ta Seatbelt profilleri, Linux’ta bubblewrap ile seccomp-bpf, uyumlu Windows cihazlarında ise geçiş sürecindeki MXC tabanlı yalıtım kullanılıyor. Ortak ağ proxy’si alan adı kurallarını uygular ve izin verilmemiş doğrudan bağlantılar işletim sistemi katmanında engellenir. OpenAI, sandbox’ın tek başına tüm zararlı davranışları önlemediğini; örneğin çalışma alanı dışındaki yerel bir pakete yapılan değişikliğin daha sonra sandbox dışında çalışabileceğini vurguluyor.
Bu haber AI desteğiyle hazırlanır ve kaynaklarla karşılaştırılır. Otomatik kontrol, insan editör incelemesi anlamına gelmez. Yayın yaklaşımımız
Asıl kaynaklara göz at
Kaynak tarihi: 18 Kasım 2026.
AI Radar yayın saati: 19 Kas 2026 09:06 (Türkiye).
KONUYU TAKİP ET
Konular ve etiketler
Keşfini paylaş.
Bu haberi bir arkadaşına gönder.
Okuyucu yorumları
Bu gelişme hakkında ne düşünüyorsun? Deneyimini veya sorunu paylaş. Yorumlar editör onayından sonra yayımlanır.
Adın/takma adın ve yorumun onaylanırsa herkese açık görünür. Veri işleme hakkında: Gizlilik bilgilendirmesi.

Yorumlar yükleniyor…