
Cloudflare, OpenAI Daybreak ile açığı koddan edge savunmasına bağlıyor
Cloudflare’ın erken erişimdeki güvenlik hizmeti, OpenAI Daybreak modelleriyle kod açıklarını inceliyor; canlı trafik sinyalleriyle önceliklendirip insan onayına yama ve WAF kuralı önerileri sunuyor.
BİR BAKIŞTA
Haberin özeti
- Kod bulgularını canlı trafik ve güvenlik sinyalleriyle birleştiriyor
- İnceleme için yama ve özel WAF kuralı öneriyor
- Her değişiklikte karar müşteride kalıyor
- Cloudflare, Codex ile üç günlük ürün yeniden yapımı bildirdi
Neler değişiyor?
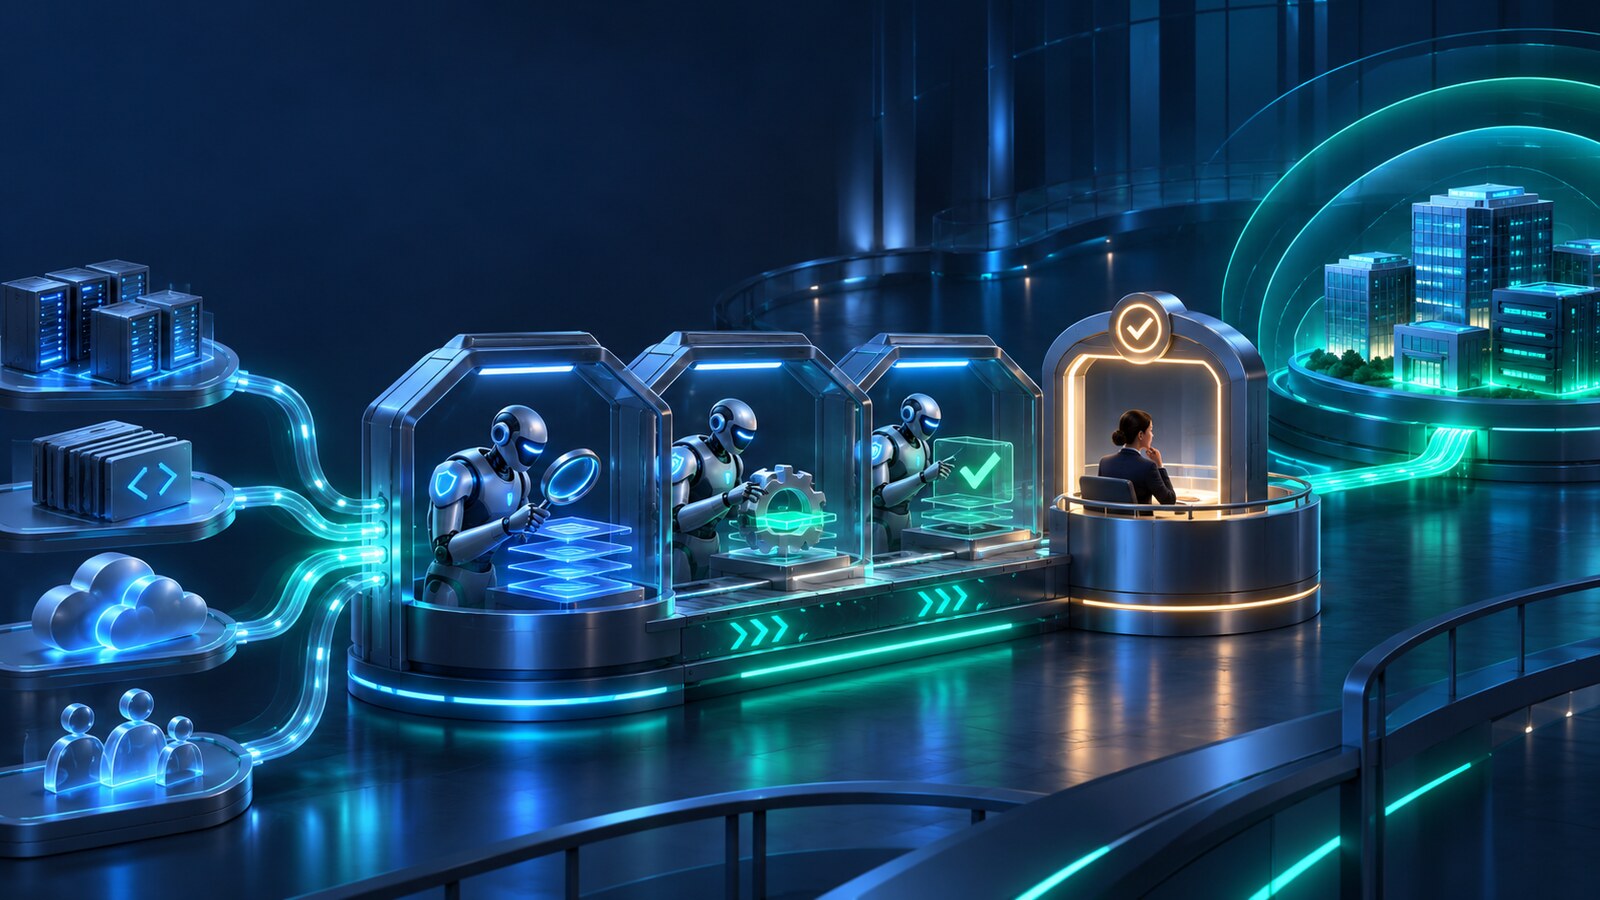
Cloudflare, OpenAI Daybreak modellerini Vulnerability Discovery and Remediation adlı erken erişim hizmetinde kullanıyor. Sistem, müşteri tarafından yetkilendirilen kodu inceleyip olası açıkları ve bulguların dayanaklarını araştırıyor. Cloudflare, bunları canlı trafik verisi, güvenlik sinyalleri ve mevcut kontrollerle birleştirerek gerçekten kullanılan ya da saldırı alan rotaları öne çıkarıyor.
Hizmet, geliştiriciler kalıcı düzeltmeyi incelerken riski azaltmak için önerilen kod yamaları ve özel web uygulaması güvenlik duvarı kuralları hazırlayabiliyor. Öneriler otomatik kontrollerden ve Cloudflare ekibinin incelemesinden geçiyor; hangi değişikliğin uygulanacağı müşteride kalıyor.
OpenAI müşteri hikâyesine göre Cloudflare ağı günde ortalama 234 milyar tehdidi engelliyor. Şirket ayrıca dört geliştiricinin Codex ile ertelenmiş bir ürünü üç günde, 1.100 dolarlık token harcamasıyla yeniden kurduğunu ve işin yaklaşık on kat daha fazla geliştirici gerektireceğini tahmin ediyor.
Asıl kaynaklara göz at
Kaynak tarihi: 21 Ekim 2026.
AI Radar yayın saati: 22 Eki 2026 04:09 (Türkiye).
KONUYU TAKİP ET
Konular ve etiketler
Keşfini paylaş.
Bu haberi bir arkadaşına gönder.
Okuyucu yorumları
Bu gelişme hakkında ne düşünüyorsun? Deneyimini veya sorunu paylaş. Yorumlar editör onayından sonra yayımlanır.
Adın/takma adın ve yorumun onaylanırsa herkese açık görünür. Veri işleme hakkında: Gizlilik bilgilendirmesi.




Yorumlar yükleniyor…