
Cogent, OpenAI modelleriyle kurumsal siber açıkları doğrulanmış düzeltmelere taşıyor
Cogent Security, kurumsal bağlam ve politika denetimleriyle çalışan ajanlarını OpenAI modelleriyle birleştirerek güvenlik açıklarını incelemeden doğrulanmış düzeltmeye kadar yönetiyor.
BİR BAKIŞTA
Haberin özeti
- Kurumsal bağlamla incelemeden doğrulanmış düzeltmeye uzanan ajan akışı
- Araç çağrılarını deterministik politikalar ve ayrı yetkilendirme sınırlandırıyor
- Müşteri performans sonuçları bağımsız doğrulama gerektiriyor
Neler değişiyor?
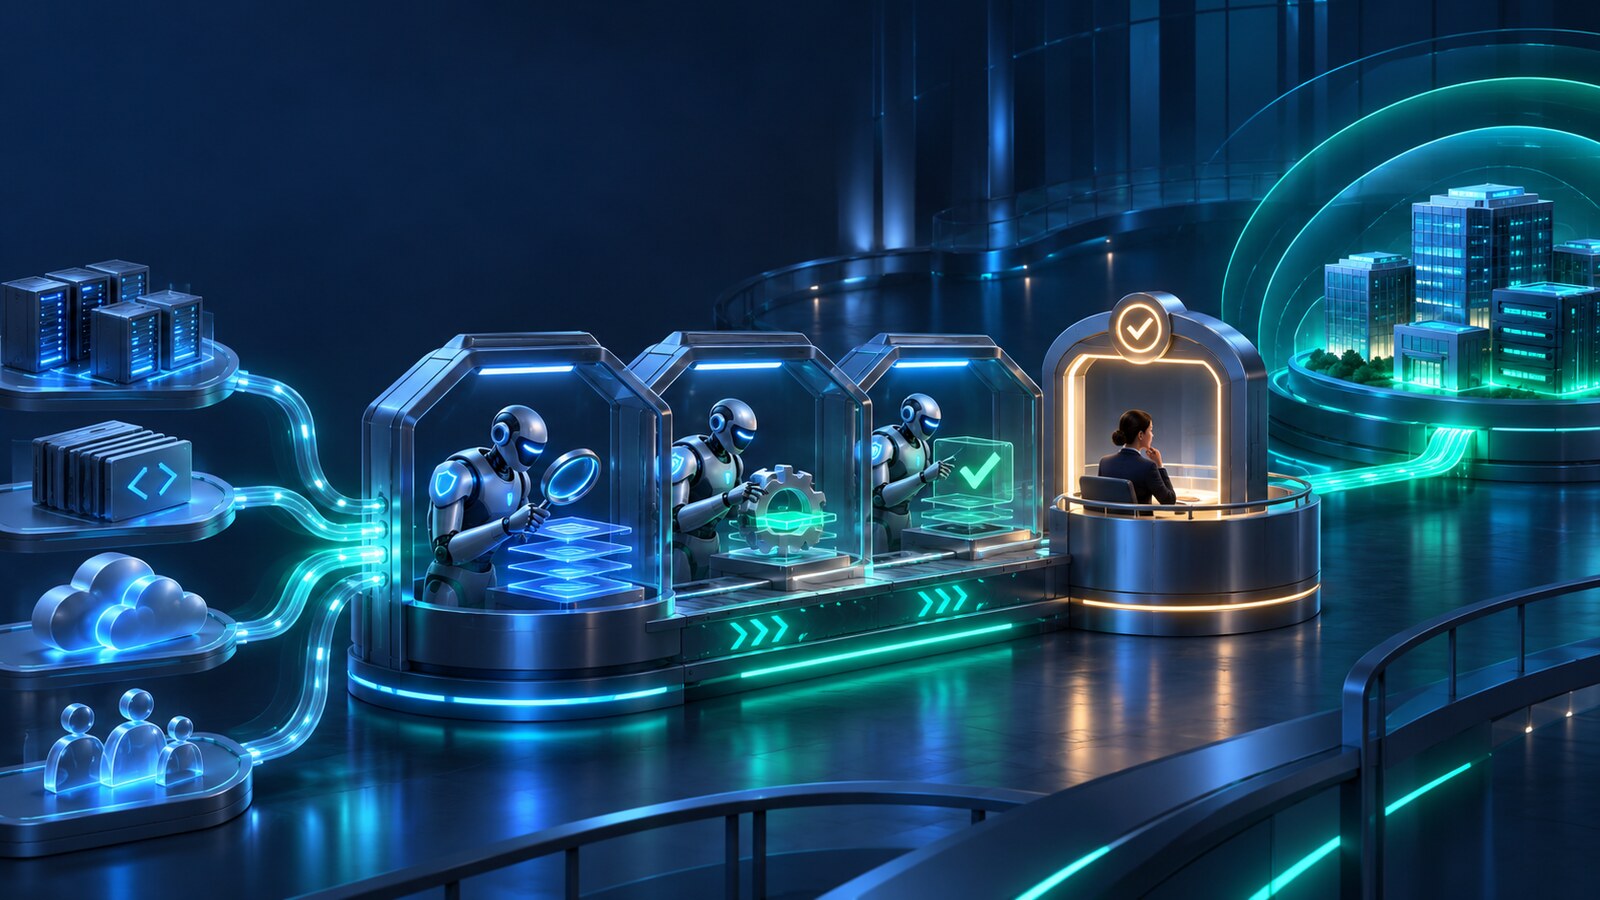
OpenAI’ın 10 Kasım tarihli müşteri hikâyesine göre Cogent Security’nin Cyber Defense Factories sistemi; varlık, kimlik, sahiplik ve bağımlılık verilerini ortak bir bağlam katmanında birleştiriyor. Ajanlar açıkları araştırıyor, izin verilen değişiklikleri uyguluyor ve riskin giderildiğini doğruluyor.
Planlama ve karmaşık akıl yürütmede GPT‑6 Astra, genel yürütmede GPT‑6.1 Sol, daha rutin güvenlik açığı yönetiminde GPT‑5.6 kullanılıyor. TRACE adlı politika motoru araç çağrılarını deterministik kurallarla denetliyor; ayrı bir ağ geçidi yetkilendirmeyi kontrol ediyor ve yüksek riskli işler izole ortamlarda çalıştırılabiliyor.
Cogent, bir otomotiv müşterisinde kritik açıkların ortalama giderilme süresinin yüzde 75 azaldığını ve bir BT hizmetleri müşterisinde inceleme kapasitesinin beş katına çıktığını bildiriyor. Bunlar şirket ve müşteri tarafından aktarılan sonuçlardır; farklı altyapılarda bağımsız doğrulama gerekir.
Asıl kaynaklara göz at
Kaynak tarihi: 10 Kasım 2026.
AI Radar yayın saati: 11 Kas 2026 09:08 (Türkiye).
KONUYU TAKİP ET
Konular ve etiketler
Keşfini paylaş.
Bu haberi bir arkadaşına gönder.
Okuyucu yorumları
Bu gelişme hakkında ne düşünüyorsun? Deneyimini veya sorunu paylaş. Yorumlar editör onayından sonra yayımlanır.
Adın/takma adın ve yorumun onaylanırsa herkese açık görünür. Veri işleme hakkında: Gizlilik bilgilendirmesi.






Yorumlar yükleniyor…