
CodeRabbit, Codex ile yazılım teslimatını ajan odaklı yeniden kurdu
OpenAI’nin vaka çalışmasına göre CodeRabbit, Codex’i olay triyajından güvenlik taramasına uzanan iş akışlarına yerleştirdi; şirket aynı ekiple altı ayda yaklaşık 20 kat daha fazla yazılım teslim ettiğini bildiriyor.
BİR BAKIŞTA
Haberin özeti
- Codex, olay ve destek triyajından incelemeye hazır çekme isteği üretiyor.
- Yaklaşık 20 kat teslimat artışı CodeRabbit’in kendi beyanına dayanıyor.
- Düşük riskli değişiklikler otomatik, diğerleri insan onayıyla ilerliyor.
Neler değişiyor?
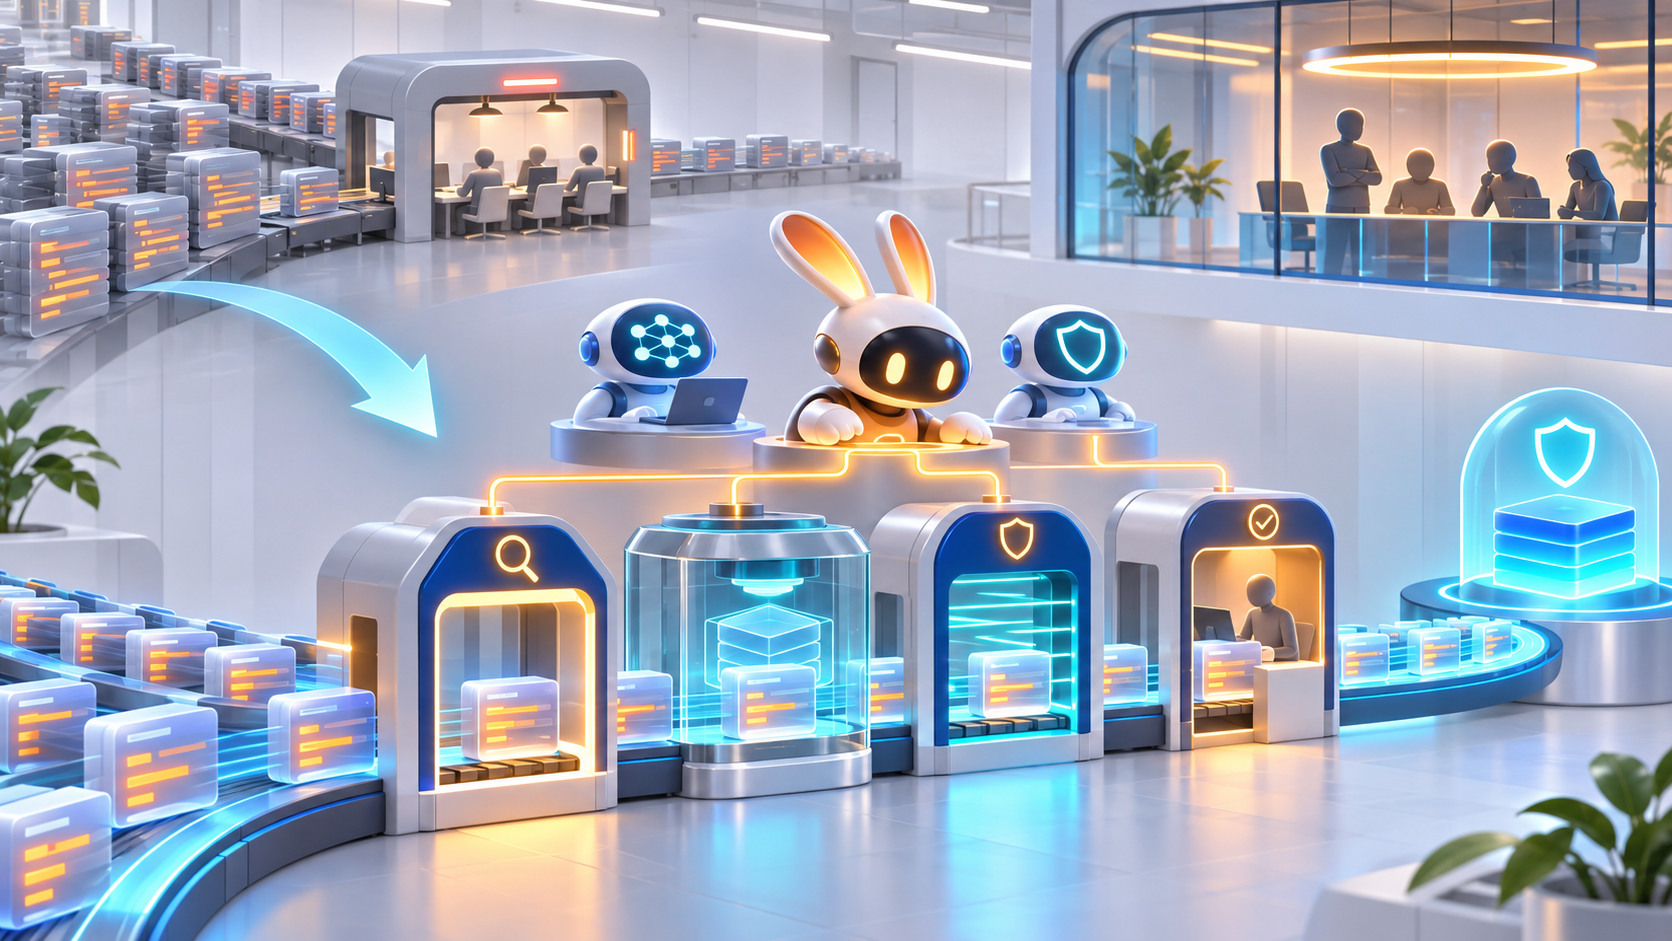
CodeRabbit, OpenAI ile yayımlanan vaka çalışmasında Codex’i kod inceleme, olay triyajı ve güvenlik süreçlerine yerleştirdiğini açıkladı. Şirketin Slack botu olayları, mesajları ve destek kayıtlarını sınıflandırıp mühendislerin inceleyebileceği bir çekme isteği hazırlıyor. Birden çok ajanın aynı anda çalışması, sürüm sürecinin ve insan onay noktalarının yeniden tasarlanmasını gerektirdi.
CodeRabbit’in kendi beyanına göre ekip, mühendis sayısını artırmadan son altı ayda yaklaşık 20 kat daha fazla yazılım teslim etti. Şirket ayrıca Daybreak ve Codex tabanlı CodeRabbit Secure tanıtımında 13 bin taramada 43 bin güvenlik açığı bulduğunu bildiriyor. Bu rakamlar bağımsız kıyaslama değil, sağlayıcı vaka çalışması sonuçlarıdır.
Asıl kaynaklara göz at
Kaynak tarihi: 9 Kasım 2026.
AI Radar yayın saati: 10 Kas 2026 02:12 (Türkiye).
KONUYU TAKİP ET
Konular ve etiketler
Keşfini paylaş.
Bu haberi bir arkadaşına gönder.
Okuyucu yorumları
Bu gelişme hakkında ne düşünüyorsun? Deneyimini veya sorunu paylaş. Yorumlar editör onayından sonra yayımlanır.
Adın/takma adın ve yorumun onaylanırsa herkese açık görünür. Veri işleme hakkında: Gizlilik bilgilendirmesi.






Yorumlar yükleniyor…